
L’intelligence artificielle est-elle en train de devenir une nouvelle arme de manipulation de l’opinion ? Dans un rapport publié le 10 septembre 2026, Anthropic, une entreprise américaine spécialisée dans la recherche et le développement de systèmes d’intelligence artificielle, lève le voile sur plusieurs opérations d’influence ayant utilisé son modèle Claude pour fabriquer des contenus trompeurs, créer de faux profils et de faux médias, cibler des audiences et masquer l’identité de leurs commanditaires.
De la République centrafricaine au Mali, jusqu’en République démocratique du Congo, le rapport documente des opérations aux ressorts et aux ambitions différents, mais qui témoignent d’une même évolution : l’IA permet désormais d’industrialiser certaines pratiques de propagande et de manipulation de l’information.
En RDC, Anthropic dit avoir notamment identifié 318 articles produits dans le cadre d’un vaste réseau international, dont plusieurs étaient consacrés aux tensions entre Kinshasa et Kigali.
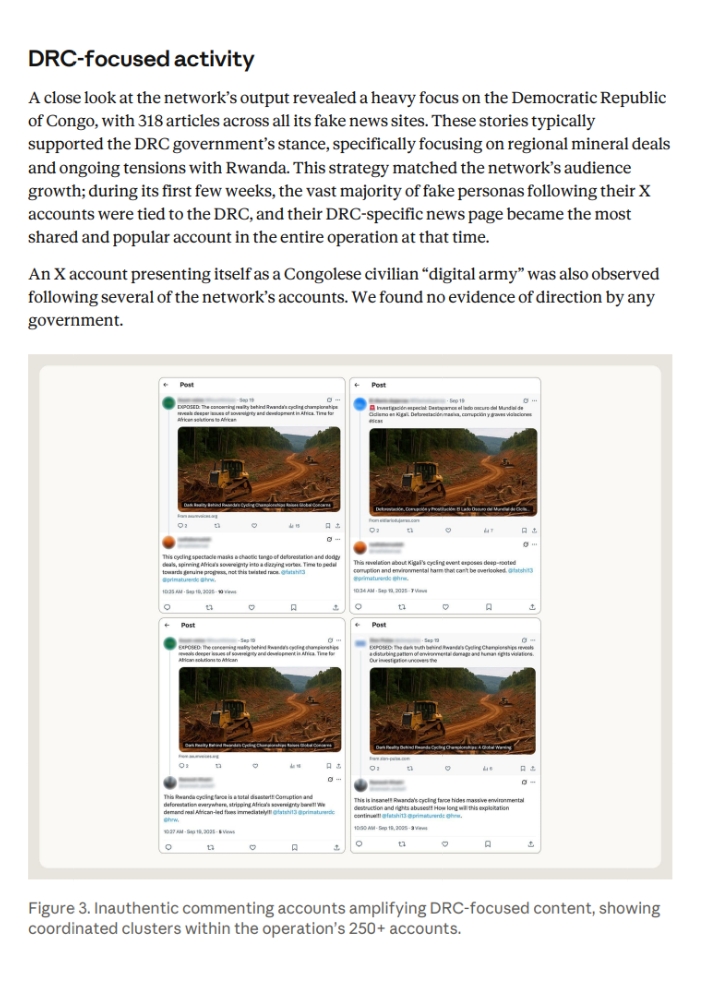
Sans établir de lien direct avec le gouvernement congolais, le rapport décrit une mécanique où l’IA devient à la fois outil de rédaction, d’influence et d’organisation de véritables écosystèmes informationnels clandestins.
Une plongée saisissante dans les coulisses d’une guerre de l’information dont les technologies viennent de changer l’échelle.
Congo Guardian propose ci-dessous une traduction synthétique de quelques bonnes feuilles de ce rapport dans sa partie consacrée essentiellement aux opérations de manipulation, de manipulation et de désinformation médiatique.
À propos d’Anthropic
Anthropic est une entreprise américaine spécialisée dans la recherche et le développement de systèmes d’intelligence artificielle. Elle se présente comme une entreprise d’IA et de sécurité dont la mission est de développer des systèmes capables de bénéficier à l’humanité tout en réduisant les risques liés à leur utilisation.
Son principal produit est Claude, une famille de modèles d’intelligence artificielle utilisés notamment pour la rédaction, l’analyse, le raisonnement, le codage et d’autres tâches de connaissance.
Anthropic dispose également d’une équipe de Threat Intelligence, chargée d’enquêter sur les usages malveillants de Claude dans le monde réel et de travailler avec les équipes de sécurité afin de renforcer les mécanismes de protection.
C’est dans ce cadre que l’entreprise publie régulièrement des rapports consacrés aux méthodes utilisées par des acteurs malveillants pour détourner ses modèles.
Le rapport du 10 septembre 2026 couvre des activités perturbées entre décembre 2025 et août 2026 dans sept domaines de risque, dont les opérations cybernétiques, les opérations d’influence, la surveillance, les escroqueries et fraudes, les usages biologiques malveillants et le développement d’armes conventionnelles.
DÉTECTER ET CONTRER LES USAGES MALVEILLANTS DE L’IA
Publié le 10 septembre 2026
Vue d’ensemble
Au cours des huit derniers mois, notre équipe de renseignement sur les menaces a identifié et perturbé plusieurs opérations dans lesquelles des acteurs malveillants ont tenté d’utiliser Claude à des fins nuisibles. Dans ce rapport, nous présentons des études de cas de ces opérations et décrivons la manière dont les usages malveillants de Claude ont évolué depuis nos précédents rapports sur les menaces publiés en mars, août et novembre 2025.
Dans chaque cas, nous avons interrompu l’activité concernée, utilisé les enseignements tirés pour renforcer nos mécanismes de protection et partagé des informations avec les autorités et nos partenaires du secteur lorsque cela était approprié.
Ce rapport couvre les activités perturbées entre décembre 2025 et août 2026 dans sept domaines de risque :
- les opérations cybernétiques ;
- les opérations d’influence ;
- la surveillance ;
- les escroqueries et fraudes ;
- les usages biologiques malveillants ;
- le développement d’armes conventionnelles ;
- la distillation.
Les modèles Claude Haiku, Sonnet et Opus ont été utilisés. Aucun des cas recensés n’impliquait les modèles Claude Fable ou Mythos, à l’exception d’un cas de distillation illicite.
Les exemples présentés ici ne représentent pas les abus les plus courants, mais plutôt les activités malveillantes les plus remarquables et les plus innovantes que nous ayons identifiées à ce jour.
Nous publions ce travail parce que nous estimons avoir la responsabilité de rendre compte des usages malveillants de nos services.
À mesure que les modèles deviennent plus performants, leurs risques augmentent également, sauf si les développeurs d’IA et les acteurs chargés de la défense collective agissent pour les rendre plus sûrs.
Les acteurs évoqués dans ce rapport comprennent :
- des groupes soupçonnés d’être soutenus par des États ;
- des criminels motivés par le profit ;
- des fournisseurs commerciaux de logiciels espions ;
- des institutions de propagande étatiques ;
- des individus animés par des motivations politiques.
Les cas étudiés vont d’un réseau de fausses applications de rencontre destiné à escroquer les utilisateurs jusqu’à des systèmes de surveillance conçus pour identifier et suivre des dissidents.
Des acteurs sophistiqués et persistants testent continuellement nos dispositifs de sécurité et cherchent à contourner les mesures techniques que nous utilisons pour détecter et empêcher les abus.
Nous continuerons à faire évoluer nos protections et à collaborer avec nos partenaires afin d’améliorer notre capacité à détecter, perturber et prévenir les abus futurs.
Nous espérons que les conclusions de ce rapport aideront d’autres développeurs à reconnaître des schémas similaires sur leurs propres plateformes, offriront aux gouvernements et à la société civile une vision plus claire de l’émergence de ces menaces et renforceront les défenses collectives.
Opérations cybernétiques
Les opérations cybernétiques renforcées par l’IA
Des assistants devenus orchestrateurs
Au cours des six derniers mois, notre équipe de renseignement sur les menaces a identifié et perturbé une série d’opérations cybernétiques dans lesquelles des acteurs malveillants utilisaient Claude. Parmi eux figuraient des groupes soupçonnés d’être soutenus par des États, des criminels motivés par des gains financiers et des individus engagés pour des raisons politiques. Cette section présente plusieurs de ces cas.
Tout au long de ces études de cas, le rapport fait référence aux Generative Threat Groups (GTG), dénomination interne d’Anthropic pour les acteurs observés utilisant l’IA de manière abusive.
Le rapport tente également de mesurer ce que nous appelons l’uplift, c’est-à-dire l’augmentation de capacité apportée par l’IA ou le niveau de préjudice supplémentaire rendu possible grâce à l’IA par rapport à une situation sans IA.
Nous évaluons cet effet selon trois dimensions :
- la vitesse ;
- l’échelle ;
- la profondeur des opérations.
Beaucoup d’observateurs se concentrent sur le risque que l’IA développe massivement des exploits informatiques. Bien que cela constitue un danger réel, nous observons que son impact est encore plus prononcé sur l’ensemble de la chaîne d’attaque : les adversaires peuvent agir plus rapidement sur une surface plus vaste et plus profonde, avec moins de ressources.
Les cas étudiés couvrent la période allant de décembre 2025 à août 2026.
Dans tous les cas, les modèles Claude Haiku, Sonnet et Opus ont été utilisés. Aucune activité malveillante n’a été observée sur Claude Fable ou Mythos, qui disposent de protections réduisant fortement leur capacité à effectuer des tâches cyber offensives.
Dans chaque situation, nous avons perturbé l’activité concernée, renforcé nos garde-fous et partagé des renseignements avec les autorités et partenaires concernés lorsque cela était pertinent.
Nous commençons par présenter les tendances générales observées dans ces opérations cybernétiques avant d’exposer les études de cas elles-mêmes.
Tendances
Les attaques sophistiquées ne nécessitent plus d’attaquants sophistiqués
Les compétences en cybersécurité acquises par les modèles d’IA ont réduit l’écart de main-d’œuvre et d’outillage qui séparait autrefois les opérations étatiques bien financées des opérateurs individuels.
Dans les cas présentés ci-dessous, un hacktiviste utilisant des clés API volées, plusieurs individus motivés par le profit et même un espion étatique ont chacun réussi à mener des campagnes touchant de nombreuses victimes, alors que ces opérations auraient nécessité, il y a encore un an, de nombreuses personnes hautement qualifiées et spécialisées.
Pour les analystes du renseignement sur les menaces, le niveau de sophistication n’est plus un indicateur fiable permettant d’identifier l’origine d’une opération.
Toutes les couches de l’offensive numérique bénéficient désormais d’un effet d’amplification par l’IA :
- reconnaissance ;
- développement d’outils ;
- traitement de données ;
- exploitation.
Le rapport cite le cas GTG-50014 comme exemple de cette montée en puissance. L’effet global est un accès accru à la connaissance, une accélération du développement des capacités et une mise en œuvre plus rapide des opérations.
En novembre 2025, nous avions décrit une méthode employée par une campagne soupçonnée d’être soutenue par un État afin de mener des attaques autonomes. Ce modèle opérationnel s’est désormais diffusé à toutes les catégories d’acteurs étudiées.
Des cadres offensifs publics, tels que PentAGI, reproduisent l’essentiel de cette infrastructure et la rendent accessible à toute personne qui les télécharge.
Ces infrastructures automatisent de fait toutes les étapes de la chaîne d’attaque informatique. Les opérateurs observés vont désormais des services étatiques à des individus isolés répartis dans un nombre croissant de pays.
À mesure que les modèles progressent, nous estimons que toujours plus d’acteurs, des individus isolés jusqu’aux organisations structurées, adopteront ces cadres d’IA pour mener des attaques cybernétiques plus sophistiquées, plus rapides et de plus grande ampleur.
Le rôle de l’IA devient de plus en plus autonome
La majorité des opérations décrites dans ce rapport ont été rendues possibles grâce à une exécution ou une orchestration directe par l’IA.
Son utilisation dépasse largement le simple dialogue avec un agent conversationnel. Elle implique des systèmes multi-agents capables d’effectuer :
- la reconnaissance ;
- l’exploitation ;
- l’exfiltration de données.
Les humains demeurent toutefois impliqués dans la boucle de décision, notamment pour définir les cibles des attaques et examiner les données exfiltrées.
Opérations d’influence
Détecter et contrer les opérations d’influence utilisant Claude
Dans cette section, nous nous concentrons sur les opérations d’influence, définies comme les tentatives de manipulation de l’environnement informationnel, notamment des débats politiques, civiques et publics, dans le but de tromper, déformer ou influencer discrètement les perceptions, croyances ou comportements d’individus ou de groupes, tout en dissimulant généralement l’origine, le financement ou la coordination de l’activité.
Notre premier rapport de renseignement sur les menaces présentait un réseau commercial d’influence « en tant que service ». Depuis, nous avons découvert et perturbé des opérations plus vastes et plus sophistiquées.
Nous avons observé des groupes utilisant Claude pour créer des réseaux de faux profils sur les réseaux sociaux ainsi que de faux sites d’information, exploités pour diffuser des contenus trompeurs tout en masquant totalement les commanditaires réels.
Les opérations décrites dans cette partie proviennent notamment de Russie, d’Iran, de Turquie, du Golfe, d’Asie du Sud, d’Afrique et d’Europe. Elles visaient des audiences réparties sur six continents.
Les acteurs impliqués incluent :
- des gouvernements ;
- des médias d’État ;
- des institutions de propagande ;
- des sociétés privées vendant des services d’influence ;
- des opérateurs politiques nationaux ;
- un mouvement d’opposition en exil.
Plusieurs campagnes étaient liées à des échéances électorales. Par exemple, des médias publics russes ont diffusé de fausses affirmations concernant la présidente moldave avant les élections de 2025, tandis qu’un opérateur kényan préparait de faux messages de soutien populaire avant les élections générales prévues en 2027.
Comment nous enquêtons
Les opérations d’influence ne sont ni nouvelles ni propres à Internet. Une communauté composée de journalistes, chercheurs et agences gouvernementales étudie ces tactiques depuis longtemps.
Alors que les plateformes sociales découvrent généralement ces opérations lorsque le contenu circule déjà, Anthropic peut détecter leur préparation au moment où Claude est utilisé pour :
- planifier la campagne ;
- sélectionner les cibles ;
- rédiger les contenus.
Lorsque nous identifions une opération, nous supprimons les comptes concernés, attribuons l’activité à l’organisation responsable et renforçons nos mécanismes de détection sur la base des techniques observées.
Comment nous mesurons la portée
Nous utilisons la méthode dite Breakout Scale, largement reconnue dans le secteur.
- Catégorie 1 : contenu limité à une seule communauté sur une seule plateforme.
- Catégories 2 à 6 : niveaux croissants d’exposition et de diffusion publiques.
Tendances observées
- L’influence est de plus en plus vendue comme un service.
- Claude est utilisé comme une véritable rédaction automatisée.
- L’IA sert autant à construire l’infrastructure de propagande qu’à produire le contenu.
- Les acteurs utilisent des fichiers de mémoire persistante, des listes de mots interdits et des bases de données de cibles.
- Des efforts importants sont réalisés pour masquer les sources réelles, les financements et les affiliations politiques.
- L’usage de faux personnages et l’usurpation d’identité sont en augmentation.
- De nombreuses opérations n’atteignent jamais un véritable public.
GTG-04001 : Opération russe de manipulation de l’information en République centrafricaine
Anthropic a supprimé un compte exploité depuis Bangui par un acteur russophone agissant comme soutien médiatique d’une opération d’influence russe visant la République centrafricaine.
L’opération s’appuyait notamment sur :
- Radio Lengo Songo (98,9 FM) ;
- RT ;
- Sputnik Afrique ;
- TASS ;
- la Maison russe de Bangui.
Le contenu produit suivait systématiquement une ligne :
- favorable à la Russie ;
- favorable au gouvernement centrafricain ;
- favorable à Wagner/Africa Corps ;
- hostile à la France ;
- hostile à l’opposition centrafricaine.
Anthropic estime que cette opération constitue une véritable campagne d’influence étrangère ordonnée par l’État russe.
Résultats clés
Les opérateurs utilisaient Claude pour :
- rédiger des scripts radio ;
- produire des contrats de travail exigeant une loyauté envers la Russie ;
- noter et classer les journalistes ;
- suivre les responsables de l’opposition centrafricaine ;
- créer de faux documents gouvernementaux.
Claude a refusé une demande visant explicitement à désigner des individus comme militants pour provoquer une action sécuritaire à leur encontre.
L’opération est évaluée au niveau Catégorie 4 de l’échelle Breakout.
GTG-54002 : Réseau mondial commercial d’influence
Anthropic a identifié une opération exploitée par une agence publicitaire française, LKM Company, utilisant Claude pour produire massivement des contenus politiques.
Le réseau comprenait :
- environ 70 faux sites d’information ;
- 70 comptes X/Twitter associés ;
- plus de 250 faux comptes de commentaires. 1La campagne a diffusé :
- environ 8 913 articles ;
- dans une vingtaine de langues ;
- à destination de six continents.
Les opérateurs ne défendaient aucune idéologie particulière et adaptaient leurs positions selon les clients payant la campagne.
Classement : Catégorie 2.
Fonctionnement
Claude servait :
- à générer des articles entièrement nouveaux ;
- à réécrire des articles journalistiques réels ;
- à introduire des biais politiques adaptés à chaque pays cible ;
- à automatiser la publication à grande échelle.
Le réseau utilisait :
- de fausses identités journalistiques ;
- des photos générées par IA ;
- des comptes sociaux créés simultanément.
Activité centrée sur la RDC
Une attention particulière était accordée à la République démocratique du Congo :
- 318 articles identifiés ;
- soutien fréquent aux positions du gouvernement congolais ;
- nombreux contenus liés aux tensions RDC-Rwanda ;
Aucun élément ne permet toutefois d’impliquer directement un gouvernement.
Anthropic a supprimé l’ensemble des comptes et publié plusieurs indicateurs de compromission comprenant les faux médias tels que :
- Naija Pulse ;
- Axum Voices ;
- Jambo Journal ;
- Zion Pulse ;
- Al Watan Al Akbar ;
- Echo Berlin ;
- The British Daily ;
- Russian Way ;
- Fifty States ;
- Civic Pulse ;
- Commonwealth Post.
GTG-84005 : Plateforme commerciale de manipulation électorale visant la Malaisie
Anthropic a découvert une plateforme commerciale vendue par la société turque BBS Bilisim Teknolojileri, basée à Istanbul. L’infrastructure comprenait :
- environ 1 000 faux comptes X/Twitter ;
- un faux média intitulé « Malaysia Pulse » ;
- plusieurs dossiers de renseignement falsifiés visant des adversaires politiques.
Les opérateurs décrivaient leur produit comme un :« écosystème d’opérations politiques en temps réel, piloté par l’IA et de niveau militaire ».
Principaux constats
La plateforme utilisait :
- les données de recensement ;
- les données électorales ;
- des millions d’enregistrements d’électeurs ;
afin de cibler chacune des 222 circonscriptions parlementaires malaisiennes.
Le système exploitait particulièrement :
- les questions ethniques ;
- les questions religieuses ;
- le rôle de la monarchie.
L’opération gérait plus de 1.000 faux comptes disposant de mécanismes :
- d’échauffement préalable (« warm-up ») ;
- de renouvellement d’adresses IP ;
- de rotation de cookies ;
- d’évitement des systèmes de détection des plateformes.
Les acteurs ont également :
- créé de faux dossiers de renseignement ;
- fabriqué des accusations contre des personnalités politiques ;
- produit de fausses informations visant des organisations de la société civile.
Anthropic indique que certaines affirmations produites n’étaient corroborées par aucune source indépendante.
L’opération est évaluée au niveau Catégorie 2 sur l’échelle Breakout : diffusion sur plusieurs plateformes mais sans preuve d’une pénétration significative auprès de véritables communautés.
